Caracterización del producto
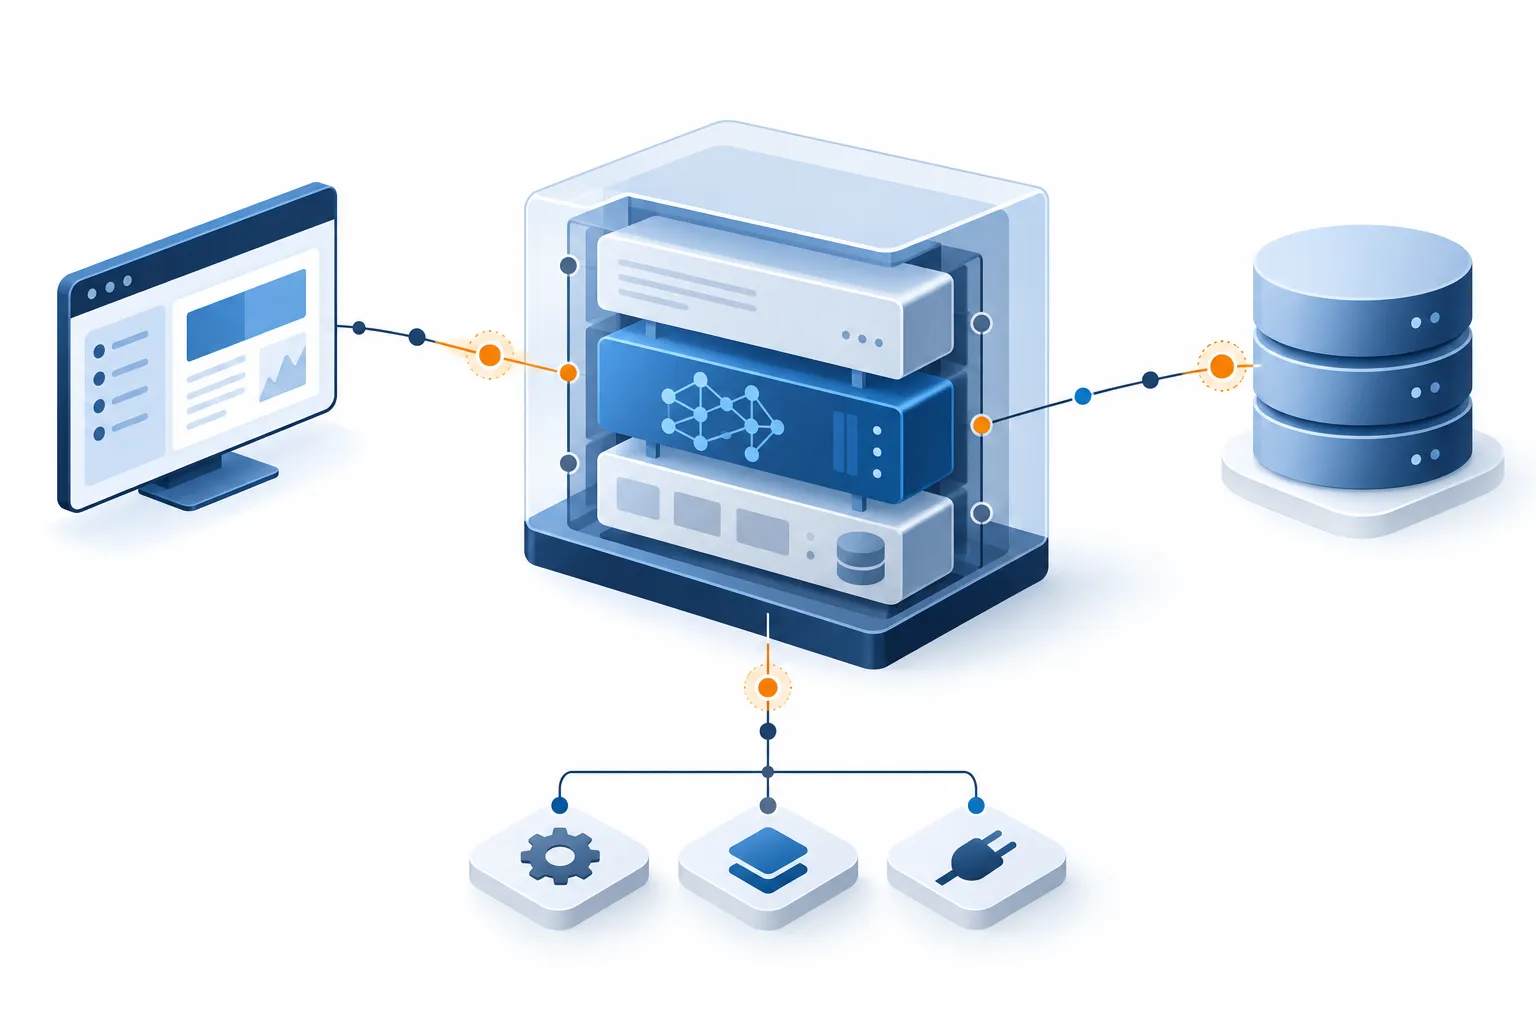
Analizamos el producto y documentamos su arquitectura de IA: interfaces, modelos, datos, servicios y herramientas, y cómo se relacionan entre sí.
Evaluamos cómo la IA puede exponer datos, alterar decisiones o ejecutar acciones no autorizadas en vuestro producto. Nos encargamos de preparar la documentación y llevar el proceso ESP-IA, desde el alcance hasta la revisión de resultados por el CCN.
¿Vuestro producto incorpora funcionalidades de IA?
Solicitar evaluaciónCuándo aplica
ESP-IA se aplica a productos cuya seguridad se ve afectada por mecanismos específicos de la IA: inferencia, aprendizaje, adaptación, contexto o estado, representación aprendida o acciones mediadas por una funcionalidad de IA. Si al sustituir la IA por software convencional la vulnerabilidad y su forma de probarla son esencialmente las mismas, queda, con carácter general, fuera del alcance específico de ESP-IA. Eso no significa que deba quedar sin evaluar: según el producto, pueden corresponder otras evaluaciones como LINCE o CICLON.
CCN-STIC 2011 define las amenazas (evasión, inyección, extracción, pertenencia, inversión, envenenamiento, divulgación, agencia y agotamiento de recursos) y las políticas de supervisión humana y trazabilidad que se verifican mediante requisitos específicos de seguridad y pruebas de penetración.
Servicio integral
Partimos del conocimiento técnico de vuestro producto y nos encargamos de estructurar la documentación, preparar el entorno de pruebas con los accesos que habilite vuestro equipo y gestionar el proceso hasta el resultado del CCN.
Analizamos el producto y documentamos su arquitectura de IA: interfaces, modelos, datos, servicios y herramientas, y cómo se relacionan entre sí.
Redactamos la Declaración de Seguridad con el detalle técnico necesario y gestionamos su validación por CPSTIC.
Aplicamos la matriz a la arquitectura y las capacidades del producto para identificar todas las amenazas, políticas y requisitos exigibles. Los controles existentes se verifican, no eliminan requisitos aplicables.
Definimos y dejamos preparado el entorno de pruebas: acceso al producto, registros y evidencias necesarias para verificar cada requisito.
Ejecutamos las pruebas de penetración específicas de IA, tomando como referencia mínima la OWASP AI Testing Guide y las técnicas del estado del arte.
Os ayudamos a interpretar los hallazgos, preparamos las correcciones documentales y comprobamos las correcciones de producto que deba realizar vuestro equipo.
Proceso formal
Seguimos el proceso definido en la guía CCN-STIC 2011 y mantenemos la trazabilidad entre la arquitectura declarada, los requisitos aplicables, las pruebas ejecutadas y el resultado obtenido.
Describimos la arquitectura y las capacidades de la IA y acotamos el alcance y los requisitos aplicables.
Elaboramos la Declaración de Seguridad, gestionamos su validación por CPSTIC y formalizamos la solicitud de evaluación ante el CCN. La evaluación formal comienza cuando el CCN acepta la solicitud.
Verificamos cada requisito aplicable y realizamos las pruebas adicionales de IA. Documentamos las evidencias y el seguimiento sobre la versión declarada.
Documentamos los resultados y las correcciones verificadas en el Informe Técnico de Evaluación. El CCN revisa el informe y emite el resultado de la evaluación.
Cada requisito aplicable obtiene un resultado PASA o FALLA. El veredicto global es PASA solo si todos los requisitos aplicables pasan, no hay no conformidades y las pruebas de penetración no identifican vulnerabilidades específicas de IA que comprometan la seguridad del producto. El CCN revisa el informe técnico de evaluación y emite el resultado.
No es necesario que tengáis toda la información preparada antes de empezar. Sí necesitamos acceso a quienes conocen la implementación de la IA y capacidad para preparar un entorno evaluable y corregir las no conformidades que puedan aparecer.
Documentación y resultados
La documentación técnica queda completa y verificada, y los resultados se envían al CCN mediante el informe técnico de evaluación para su validación.
Arquitectura declarada, caracterización del producto y requisitos aplicables con su justificación.
Declaración de Seguridad completa y coherente con la documentación del producto, validada por los responsables de CPSTIC.
Resultados PASA o FALLA de cada requisito y trazabilidad de las pruebas de penetración específicas de IA ejecutadas.
Coordinamos la verificación de las correcciones y dejamos trazabilidad de los resultados, incluidos los hallazgos pendientes, si los hubiera.
Nos encargamos del análisis, la preparación documental, las pruebas y el informe de evaluación. Trabajáis directamente con el equipo que evalúa vuestro producto, con un punto de contacto durante todo el proceso.
Nos ocupamos de la evaluación ESP-IA para que podáis seguir centrados en vuestro producto.
Nos encargamos de la evaluación ESP-IA de principio a fin para que vuestro equipo pueda seguir centrado en el producto.